Automasi Provisioning Server dengan Ansible: Konfigurasi Aplikasi dan Deployment dari Nol
Provisioning satu server biasanya berjalan lancar dengan serangkaian perintah yang diketik manual. Masalah muncul ketika server kedua, ketiga, dan seterusnya harus mengikuti konfigurasi yang sama. Setiap langkah yang terlewat akan menghasilkan konfigurasi yang menyimpang, dan penyimpangan itu baru terlihat saat aplikasi gagal berjalan di salah satu host.
Ansible mengubah pekerjaan tersebut menjadi deklarasi state yang tersimpan di repository. Kita menuliskan kondisi akhir yang diinginkan, lalu Ansible yang menentukan langkah untuk mencapainya. Artikel ini menyusun alur lengkap dari nol: inventory, playbook, verifikasi, pengelolaan secret, sampai deployment dan rollback.
Mengapa Provisioning Manual Berhenti Berskala Setelah Server Pertama
Provisioning manual menyimpan pengetahuan di kepala operator, bukan di file yang bisa di-review. Ketika jumlah host bertambah, urutan instalasi paket, isi file konfigurasi, dan permission direktori harus direproduksi tanpa jaminan hasil yang sama. Konfigurasi yang menyimpang seperti ini sulit dideteksi karena setiap host terlihat benar saat diperiksa satu per satu.
Ansible bekerja dengan model agentless. Control node terhubung ke target lewat SSH, lalu mengeksekusi modul di sana. Tidak ada agent yang perlu dipasang dan tidak ada daemon yang harus dijaga tetap hidup. Satu-satunya syarat pada target adalah Python dan akses SSH yang valid.
Konsep utama yang membuat pendekatan ini aman diulang adalah idempotency. Task yang sama dijalankan berkali-kali akan menghasilkan state akhir yang sama, bukan efek ganda. Modul ansible.builtin.file memeriksa direktori lebih dulu sebelum membuatnya, sehingga run kedua melaporkan ok alih-alih changed.
Di dalam alur kerja Ansible, inventory adalah daftar target, playbook adalah deklarasi state dalam YAML, dan task adalah unit eksekusi terkecil. Kita akan mengisi ketiganya secara bertahap dan memverifikasi hasilnya di setiap langkah.
Menyusun Inventory dan Group Variables sebagai Sumber Kebenaran Target
Inventory menentukan host mana yang dikelola dan bagaimana Ansible menjangkaunya. Format INI cukup untuk memulai karena mudah dibaca dan tidak membutuhkan dependensi tambahan. Group [app] mengelompokkan host berdasarkan peran, sehingga playbook bisa menargetkan grup tersebut tanpa menyebut host satu per satu.
[app]
app01 ansible_host=127.0.0.1 ansible_connection=local
app02 ansible_host=127.0.0.1 ansible_connection=local

[app:vars]
ansible_python_interpreter=/usr/bin/python3
app_root=/tmp/rumahcoding/app
app_port=8080
Output:
@all:
  |--@ungrouped:
  |--@app:
  |  |--app01
  |  |--app02
Pada target remote, kita menambahkan ansible_user dan kunci SSH yang sesuai. Untuk latihan di mesin sendiri, ansible_connection=local membuat Ansible mengeksekusi modul langsung tanpa SSH, sudo, atau kredensial cloud. Dua host lokal dipakai agar terlihat bahwa satu playbook bisa menargetkan lebih dari satu target.
Data environment sebaiknya tidak ditulis di dalam playbook. Folder group_vars/ menyimpan variabel per grup, dan Ansible memuatnya otomatis berdasarkan nama grup. Pemisahan ini membuat playbook tetap generik, sementara nilai seperti port atau path berbeda antar environment.
# group_vars/app.yml
app_root: /tmp/rumahcoding/app
app_port: 8080
app_env: staging
Sebelum menjalankan playbook, verifikasi bahwa inventory terbaca sesuai harapan. Perintah ansible-inventory -i inventory.ini --graph menampilkan pohon grup beserta host anggotanya. Output yang salah di tahap ini biasanya berarti masalah penamaan grup atau indentasi, bukan masalah playbook.
Menulis Playbook YAML untuk Konfigurasi Paket, Direktori, dan File Aplikasi
Playbook adalah daftar play, dan setiap play mengikat satu grup host dengan kumpulan task. Kunci hosts menentukan target, become mengatur eskalasi privilege, vars menyimpan nilai khusus play, dan tasks berisi pekerjaan yang dijalankan berurutan. Nama task ditulis deskriptif karena nama itulah yang muncul di output dan log.
---
- name: Konfigurasi dasar aplikasi
  hosts: app
  become: false
  vars:
    release_dir: "{{ app_root }}/releases/{{ app_version | default('v1') }}"
  tasks:
    - name: Pastikan direktori rilis tersedia
      ansible.builtin.file:
        path: "{{ release_dir }}"
        state: directory
        mode: "0755"

    - name: Tulis file konfigurasi aplikasi
      ansible.builtin.copy:
        dest: "{{ release_dir }}/app.env"
        mode: "0640"
        content: |
          APP_PORT={{ app_port }}
          APP_ENV={{ app_env | default('staging') }}
      notify: Restart aplikasi

    - name: Tampilkan nilai variabel yang dipakai
      ansible.builtin.debug:
        msg: "Aplikasi berjalan di port {{ app_port }} pada {{ release_dir }}"

    # Ilustratif: task ini butuh sudo dan target nyata, jadi tidak dijalankan
    # di environment latihan.
    # - name: Pastikan paket pendukung terpasang
    #   ansible.builtin.apt:
    #     name: curl
    #     state: present
    #   become: true

  handlers:
    - name: Restart aplikasi
      ansible.builtin.debug:
        msg: "Handler berjalan karena app.env berubah"
Output:
PLAY [Konfigurasi dasar aplikasi] **********************************************

TASK [Gathering Facts] *********************************************************
ok: [app02]
ok: [app01]

TASK [Pastikan direktori rilis tersedia] ***************************************
--- before
+++ after
@@ -1,4 +1,4 @@
 {
     "path": "/tmp/rumahcoding/app/releases/v1",
-    "state": "absent"
+    "state": "directory"
 }

changed: [app02]
--- before
+++ after
@@ -1,4 +1,4 @@
 {
     "path": "/tmp/rumahcoding/app/releases/v1",
-    "state": "absent"
+    "state": "directory"
 }

changed: [app01]

TASK [Tulis file konfigurasi aplikasi] *****************************************
--- before
+++ after: /tmp/rumahcoding/app/releases/v1/app.env
@@ -0,0 +1,2 @@
+APP_PORT=8080
+APP_ENV=staging

changed: [app01]
--- before
+++ after: /tmp/rumahcoding/app/releases/v1/app.env
@@ -0,0 +1,2 @@
+APP_PORT=8080
+APP_ENV=staging

changed: [app02]

TASK [Tampilkan nilai variabel yang dipakai] ***********************************
ok: [app01] => {
    "msg": "Aplikasi berjalan di port 8080 pada /tmp/rumahcoding/app/releases/v1"
}
ok: [app02] => {
    "msg": "Aplikasi berjalan di port 8080 pada /tmp/rumahcoding/app/releases/v1"
}

RUNNING HANDLER [Restart aplikasi] *********************************************
ok: [app01] => {
    "msg": "Handler berjalan karena app.env berubah"
}
ok: [app02] => {
    "msg": "Handler berjalan karena app.env berubah"
}

PLAY RECAP *********************************************************************
app01                      : ok=5    changed=2    unreachable=0    failed=0    skipped=0    rescued=0    ignored=0
app02                      : ok=5    changed=2    unreachable=0    failed=0    skipped=0    rescued=0    ignored=0
Tiga modul inti muncul berulang di hampir semua playbook. ansible.builtin.file mengelola direktori, symlink, dan permission. ansible.builtin.copy menulis file dari kontroler atau dari template variabel. ansible.builtin.debug menampilkan nilai saat runtime untuk memastikan interpolasi variabel berjalan benar.
Deep Learning Bootcamp
A beginner-friendly, highly interactive bootcamp designed to take you from found...
Mekanisme notify dan handlers mencegah aksi mahal dijalankan tanpa alasan. Handler hanya dipanggil ketika task yang memberi notifikasi melaporkan changed. Pada run kedua, file app.env sudah sesuai sehingga task menghasilkan ok dan handler tidak dieksekusi sama sekali.
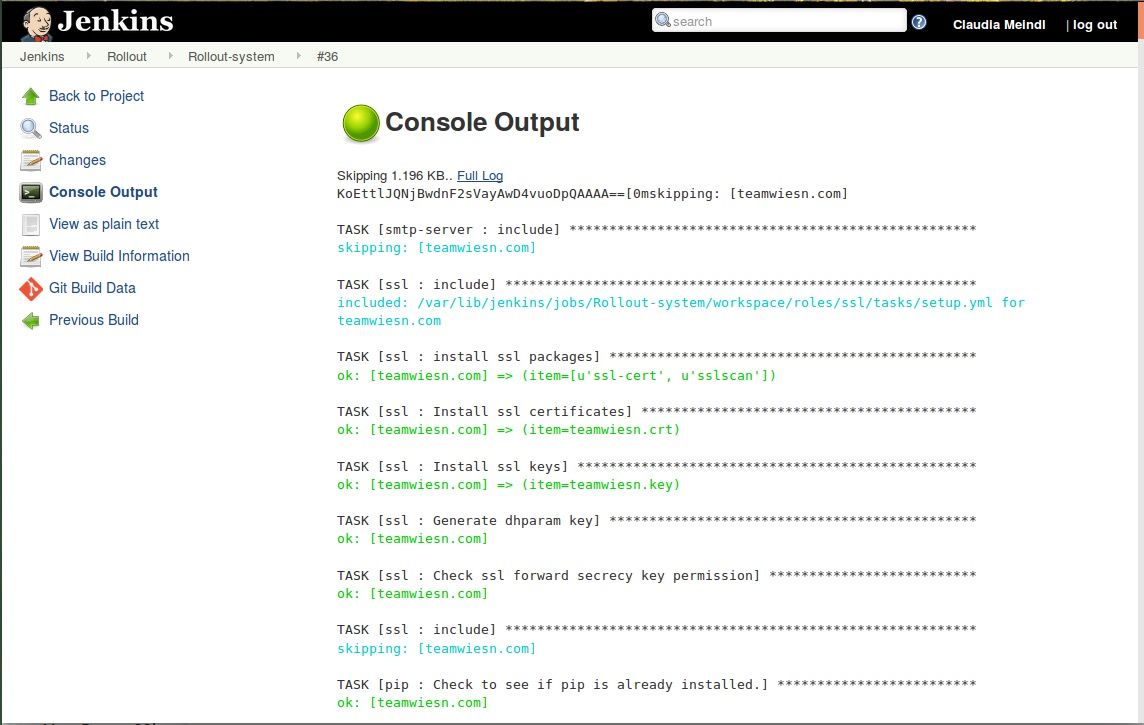
Gambar: Output eksekusi playbook Ansible yang dijalankan dari Jenkins; setiap TASK muncul berurutan dengan status ok, changed, atau skipping per host — inilah yang dibaca saat memeriksa recap idempotency — Sumber: Wikimedia Commons
Task apt dan systemd sengaja dinonaktifkan pada contoh di atas. Keduanya membutuhkan sudo dan target nyata, sehingga hasilnya tidak bisa diverifikasi di mesin latihan. Pola penulisannya tetap sama: deklarasikan state, biarkan modul menentukan langkah yang diperlukan.
Menjalankan Check Mode untuk Memverifikasi Perubahan Sebelum Apply
Perubahan konfigurasi sebaiknya melewati tiga tahap: cek sintaks, simulasi, lalu apply. --syntax-check memastikan YAML dan struktur playbook valid tanpa menyentuh target. Setelah itu --check --diff mensimulasikan eksekusi dan menampilkan perbedaan file yang akan ditulis. Apply sungguhan baru dijalankan ketika kedua tahap bersih.
Di dalam virtual environment yang aktif, pasang ansible-core lalu cek versinya. Perintah python3 -m venv .venv dan source .venv/bin/activate dijalankan lebih dulu di shell yang sama.
pip install ansible-core
ansible --version
Output:
Installing collected packages: resolvelib, typing-extensions, PyYAML, pycparser, packaging, MarkupSafe, jinja2, cffi, cryptography, ansible-core
Successfully installed MarkupSafe-3.0.4 PyYAML-6.0.3 ansible-core-2.17.14 cffi-2.1.1 cryptography-50.0.2 jinja2-3.1.6 packaging-26.3 pycparser-3.11 resolvelib-1.0.1 typing-extensions-4.16.0

ansible [core 2.17.14]
  config file = None
  configured module search path = ['/tmp/blog-sandbox/home/.ansible/plugins/modules', '/usr/share/ansible/plugins/modules']
  ansible python module location = /tmp/blog-sandbox/venv/lib/python3.10/site-packages/ansible
  ansible collection location = /tmp/blog-sandbox/home/.ansible/collections:/usr/share/ansible/collections
  executable location = /tmp/blog-sandbox/venv/bin/ansible
  python version = 3.10.14 (main, May  8 2024, 10:42:46) [Clang 15.0.0 (clang-1500.0.40.1)] (/tmp/blog-sandbox/venv/bin/python3)
  jinja version = 3.1.6
  libyaml = True
Setelah itu urutan verifikasi bisa dijalankan berulang. Flag --limit app01 membatasi target ke satu host, dan -v menampilkan detail task yang dieksekusi.
ansible-inventory -i inventory.ini --graph
ansible-playbook -i inventory.ini playbook.yml --syntax-check
ansible-playbook -i inventory.ini playbook.yml --check --diff
ansible-playbook -i inventory.ini playbook.yml --diff
ansible-playbook -i inventory.ini playbook.yml --diff | tail -n 5
Output:
@all:
  |--@ungrouped:
  |--@app:
  |  |--app01
  |  |--app02

playbook: playbook.yml

PLAY [Konfigurasi dasar aplikasi] **********************************************

TASK [Gathering Facts] *********************************************************
ok: [app02]
ok: [app01]

TASK [Pastikan direktori rilis tersedia] ***************************************
ok: [app02]
ok: [app01]

TASK [Tulis file konfigurasi aplikasi] *****************************************
ok: [app02]
ok: [app01]

TASK [Tampilkan nilai variabel yang dipakai] ***********************************
ok: [app01] => {
    "msg": "Aplikasi berjalan di port 8080 pada /tmp/rumahcoding/app/releases/v1"
}
ok: [app02] => {
    "msg": "Aplikasi berjalan di port 8080 pada /tmp/rumahcoding/app/releases/v1"
}

PLAY RECAP *********************************************************************
app01                      : ok=4    changed=0    unreachable=0    failed=0    skipped=0    rescued=0    ignored=0
app02                      : ok=4    changed=0    unreachable=0    failed=0    skipped=0    rescued=0    ignored=0


PLAY [Konfigurasi dasar aplikasi] **********************************************

TASK [Gathering Facts] *********************************************************
ok: [app02]
ok: [app01]

TASK [Pastikan direktori rilis tersedia] ***************************************
ok: [app02]
ok: [app01]

TASK [Tulis file konfigurasi aplikasi] *****************************************
ok: [app02]
ok: [app01]

TASK [Tampilkan nilai variabel yang dipakai] ***********************************
ok: [app01] => {
    "msg": "Aplikasi berjalan di port 8080 pada /tmp/rumahcoding/app/releases/v1"
}
ok: [app02] => {
    "msg": "Aplikasi berjalan di port 8080 pada /tmp/rumahcoding/app/releases/v1"
}

PLAY RECAP *********************************************************************
app01                      : ok=4    changed=0    unreachable=0    failed=0    skipped=0    rescued=0    ignored=0
app02                      : ok=4    changed=0    unreachable=0    failed=0    skipped=0    rescued=0    ignored=0


PLAY RECAP *********************************************************************
app01                      : ok=4    changed=0    unreachable=0    failed=0    skipped=0    rescued=0    ignored=0
app02                      : ok=4    changed=0    unreachable=0    failed=0    skipped=0    rescued=0    ignored=0
Output recap di akhir play adalah alat verifikasi utama. Run pertama menampilkan changed=2 untuk dua host yang direktori serta file-nya baru dibuat. Run kedua harus menampilkan changed=0 dengan ok bertambah, dan angka itu adalah bukti idempotency pada playbook kita.
Sebagian modul tidak sepenuhnya mendukung check mode, terutama ansible.builtin.command dan ansible.builtin.shell. Modul tersebut tetap dieksekusi atau dilewati tergantung flag check_mode. Untuk task baca-saja, tambahkan changed_when: false agar recap tidak mencatat perubahan palsu. Untuk task yang benar-benar mengubah state, tandai dengan check_mode: false hanya jika aman dijalankan saat simulasi.
Mengelola Variabel Sensitif dengan Ansible Vault di Luar Repository
Password database dan API key tidak boleh berakhir di group_vars biasa. File YAML tersebut ikut ter-commit, dan riwayat Git menyimpan nilainya secara permanen. Menghapus nilai pada commit berikutnya tidak menghilangkan kebocoran, karena commit lama tetap bisa dibaca.
ansible-vault mengenkripsi file variabel dengan AES256 dan passphrase. Saat runtime, Ansible mendekripsi isi file di memori dan menyediakan variabelnya seperti variabel biasa. Passphrase diberikan lewat --ask-vault-pass untuk pemakaian manual, atau --vault-password-file untuk pipeline otomatis.
# Ilustratif: alur pembuatan dan pemakaian vault. Tidak memakai secret nyata.
ansible-vault create group_vars/vault.yml
ansible-vault edit group_vars/vault.yml
ansible-vault encrypt group_vars/vault.yml
ansible-playbook -i inventory.ini playbook.yml --ask-vault-pass
ansible-playbook -i inventory.ini playbook.yml --vault-password-file ~/.ansible/vault-pass
Pemisahan yang rapi menempatkan nilai non-sensitif di group_vars/app.yml dan nilai sensitif di group_vars/vault.yml. Variabel sensitif diberi awalan yang jelas, misalnya vault_db_password, lalu direferensikan dari variabel biasa sebagai db_password: "{{ vault_db_password }}". Pola ini membuat pemakaian secret mudah dilacak tanpa membuka isi file terenkripsi.
File vault tetap bisa di-commit karena isinya sudah terenkripsi. Yang tidak boleh masuk repository adalah passphrase dan file ~/.ansible/vault-pass. Keduanya disimpan di luar project dan dibagikan lewat mekanisme terpisah, misalnya password manager tim.
Merangkai Deployment Aplikasi dan Rollback Sederhana dalam Satu Playbook
Playbook provisioning dan deployment sebaiknya dipisahkan. Provisioning mengurus paket, user, dan direktori dasar yang jarang berubah. Deployment mengurus rilis aplikasi yang berubah setiap kali ada build baru. Keduanya bisa dirangkai dengan import_playbook di file utama atau dijalankan terpisah menggunakan --tags.
Strategi deployment yang sederhana memakai direktori rilis bertimestamp dan satu symlink current. Setiap rilis mendapat direktori sendiri, sehingga versi lama tetap utuh. Symlink current menunjuk ke rilis aktif, dan proses rollback hanya perlu mengarahkan symlink tersebut ke direktori sebelumnya.
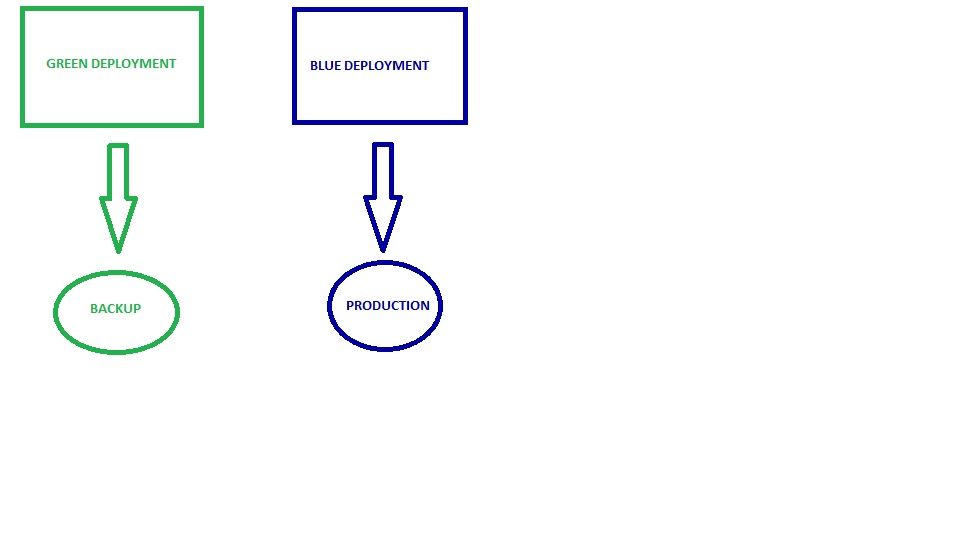
Gambar: Pola blue-green deployment — dua versi berdiri berdampingan dan trafik dialihkan saat versi baru siap. Direktori rilis bertimestamp dengan symlink current mencapai efek peralihan yang sama di dalam satu host — Sumber: Wikimedia Commons
---
- name: Deploy rilis aplikasi
  hosts: app
  become: false
  vars:
    app_root: /tmp/rumahcoding/app
    release_id: "{{ lookup('env', 'RELEASE_ID') | default('v2', true) }}"
  tasks:
    - name: Siapkan direktori rilis
      ansible.builtin.file:
        path: "{{ app_root }}/releases/{{ release_id }}"
        state: directory
        mode: "0755"

    - name: Tulis penanda build pada rilis
      ansible.builtin.copy:
        dest: "{{ app_root }}/releases/{{ release_id }}/BUILD"
        content: "{{ release_id }}\n"
        mode: "0644"

    - name: Arahkan symlink current ke rilis aktif
      ansible.builtin.file:
        src: "{{ app_root }}/releases/{{ release_id }}"
        dest: "{{ app_root }}/current"
        state: link
        force: true

    - name: Baca rilis yang sedang aktif
      ansible.builtin.command:
        cmd: readlink {{ app_root }}/current
      register: current_release
      changed_when: false

    - name: Tampilkan rilis aktif
      ansible.builtin.debug:
        var: current_release.stdout
Output:
PLAY [Deploy rilis aplikasi] ***************************************************

TASK [Gathering Facts] *********************************************************
ok: [app01]
ok: [app02]

TASK [Siapkan direktori rilis] *************************************************
ok: [app02]
--- before
+++ after
@@ -1,4 +1,4 @@
 {
     "path": "/tmp/rumahcoding/app/releases/v2",
-    "state": "absent"
+    "state": "directory"
 }

changed: [app01]

TASK [Tulis penanda build pada rilis] ******************************************
--- before
+++ after: /tmp/rumahcoding/app/releases/v2/BUILD
@@ -0,0 +1 @@
+v2

changed: [app02]
--- before
+++ after: /tmp/rumahcoding/app/releases/v2/BUILD
@@ -0,0 +1 @@
+v2

changed: [app01]

TASK [Arahkan symlink current ke rilis aktif] **********************************
--- before
+++ after
@@ -1,4 +1,4 @@
 {
     "path": "/tmp/rumahcoding/app/current",
-    "state": "absent"
+    "state": "link"
 }

changed: [app01]
ok: [app02]

TASK [Baca rilis yang sedang aktif] ********************************************
ok: [app02]
ok: [app01]

TASK [Tampilkan rilis aktif] ***************************************************
ok: [app01] => {
    "current_release.stdout": "/tmp/rumahcoding/app/releases/v2"
}
ok: [app02] => {
    "current_release.stdout": "/tmp/rumahcoding/app/releases/v2"
}

PLAY RECAP *********************************************************************
app01                      : ok=6    changed=3    unreachable=0    failed=0    skipped=0    rescued=0    ignored=0
app02                      : ok=6    changed=1    unreachable=0    failed=0    skipped=0    rescued=0    ignored=0
Task ansible.builtin.file dengan state: link dan force: true memindahkan symlink secara atomik. Pembaca yang mengakses current akan melihat versi lama atau versi baru, tidak pernah kondisi setengah jadi. Perintah readlink dipakai sebagai verifikasi dan ditandai changed_when: false agar tidak mengotori recap.
Rollback memakai playbook yang sama dengan nilai RELEASE_ID berbeda. Jalankan RELEASE_ID=v1 ansible-playbook -i inventory.ini deploy.yml --diff, dan symlink kembali menunjuk ke rilis pertama. Karena direktori rilis tidak dihapus, proses ini selesai dalam hitungan detik tanpa build ulang.
Beberapa langkah pada deployment nyata sengaja tidak dijalankan di sini. Clone dari repository remote, docker compose up, dan systemctl restart membutuhkan target nyata serta kredensial. Semua langkah tersebut mengikuti pola yang sama: deklarasikan state, gunakan handler untuk restart, dan simpan artefak per rilis agar rollback tetap tersedia.
Provisioning yang bisa diulang adalah fondasi pipeline deployment yang stabil. Di Rumah Coding, materi Configuration Management, Infrastructure as Code, dan deployment otomatis untuk DevOps Engineer dibahas bertahap dengan studi kasus nyata. Mulai dari inventory pertama, lalu lanjut ke playbook yang siap dipakai di environment tim.
Course Terkait
Deep Learning Bootcamp
A beginner-friendly, highly interactive bootcamp designed to take you from foundational concepts to deploying real-world Artificial Intelligence applications. Through a completely project-based approach, you will master the core of Deep Learning, Artificial Neural Networks, and Computer Vision using Python and TensorFlow, ultimately building a professional-grade AI web application for your portfolio.
GreenGuard: Intelligent Plant Disease Diagnosis Web App
- Interactive Image Upload UI: A clean, user-friendly interface built with Streamlit that supports drag-and-drop image uploads directly from a computer or mobile phone.
- Real-Time AI Inference: Utilizes a lightweight, optimized CNN model (like MobileNetV2) to process the image and return a diagnosis in seconds without heavy server load.
- Confidence Scoring Dashboard: Visually displays the model's prediction probability (e.g., "95% confident this is Tomato Late Blight") using interactive progress bars or charts.
LLM Bootcamp
This project-based bootcamp is designed for beginners to dive practically into the world of Large Language Models (LLMs). Through hands-on building, you will learn how to interact with top-tier AI APIs, master prompt engineering, orchestrate complex workflows using LangChain, and implement Retrieval-Augmented Generation (RAG) to query your own documents. By the end of this course, you will have the skills to build, test, and deploy a fully functional, custom AI web application.
Domain-Specific AI Knowledge Assistant
- Dynamic Document Processing: A sidebar interface allowing users to upload new PDF or TXT files, which the app automatically chunks, embeds, and stores in the vector database.
- Context-Aware Chat UI: A modern chat interface built with Streamlit that maintains conversation history, allowing users to ask follow-up questions naturally.
- Strict Guardrails (Anti-Hallucination): System instructions designed so the AI politely declines to answer questions that fall outside the context of the uploaded documents.
Machine Learning Bootcamp
A beginner-friendly, 7-week project-based bootcamp designed to take you from Python basics to deploying your first Machine Learning model. Through hands-on practice, you will master essential data manipulation, build predictive algorithms, and develop an end-to-end, industry-ready application to kickstart your career in data science.
End-to-End Student Success Predictor
- Automated Data Pipeline: A preprocessing script that automatically cleans missing values, encodes categorical data (like course type or student background), and scales numerical inputs.
- Predictive Engine: A tuned machine learning classification model (e.g., Random Forest) specifically optimized for high Recall, ensuring that "at-risk" students are not missed.
- Interactive Web Dashboard: A user-friendly Streamlit interface featuring a sidebar where instructors can manually input a student's study hours, quiz scores, and login frequency to get an instant pass/fail probability.