Deploy Static Site ke Amazon S3 dan CloudFront: Setup CDN dan Invalidasi Cache Otomatis
Peran S3 sebagai Origin dan CloudFront sebagai Delivery Layer
Amazon S3 menyimpan objek hasil build: HTML, CSS, JavaScript, gambar, dan font. CloudFront menyalin objek tersebut ke edge location yang tersebar di banyak kota. Browser tidak pernah berbicara langsung ke bucket. Setiap request melewati CloudFront lebih dulu.
Bucket S3 sebaiknya tetap privat. Akses publik pada bucket membuka dua masalah. Objek dapat diakses lewat URL S3 tanpa aturan cache dan tanpa TLS yang kita kendalikan. Tidak ada lapisan yang menyaring request sebelum mencapai origin. CloudFront terhubung ke bucket privat lewat Origin Access Control (OAC). OAC menandatangani setiap request ke S3 dengan SigV4, dan bucket policy hanya menerima tanda tangan dari distribusi tertentu.
Browser mengirim request ke domain CloudFront. Request diteruskan ke edge location terdekat. Jika objek ada di cache dan belum kedaluwarsa, edge langsung mengembalikan respons atau cache hit. Jika objek tidak ada, edge mengambilnya dari S3, menyimpannya sesuai header Cache-Control, lalu mengirimkannya ke browser.
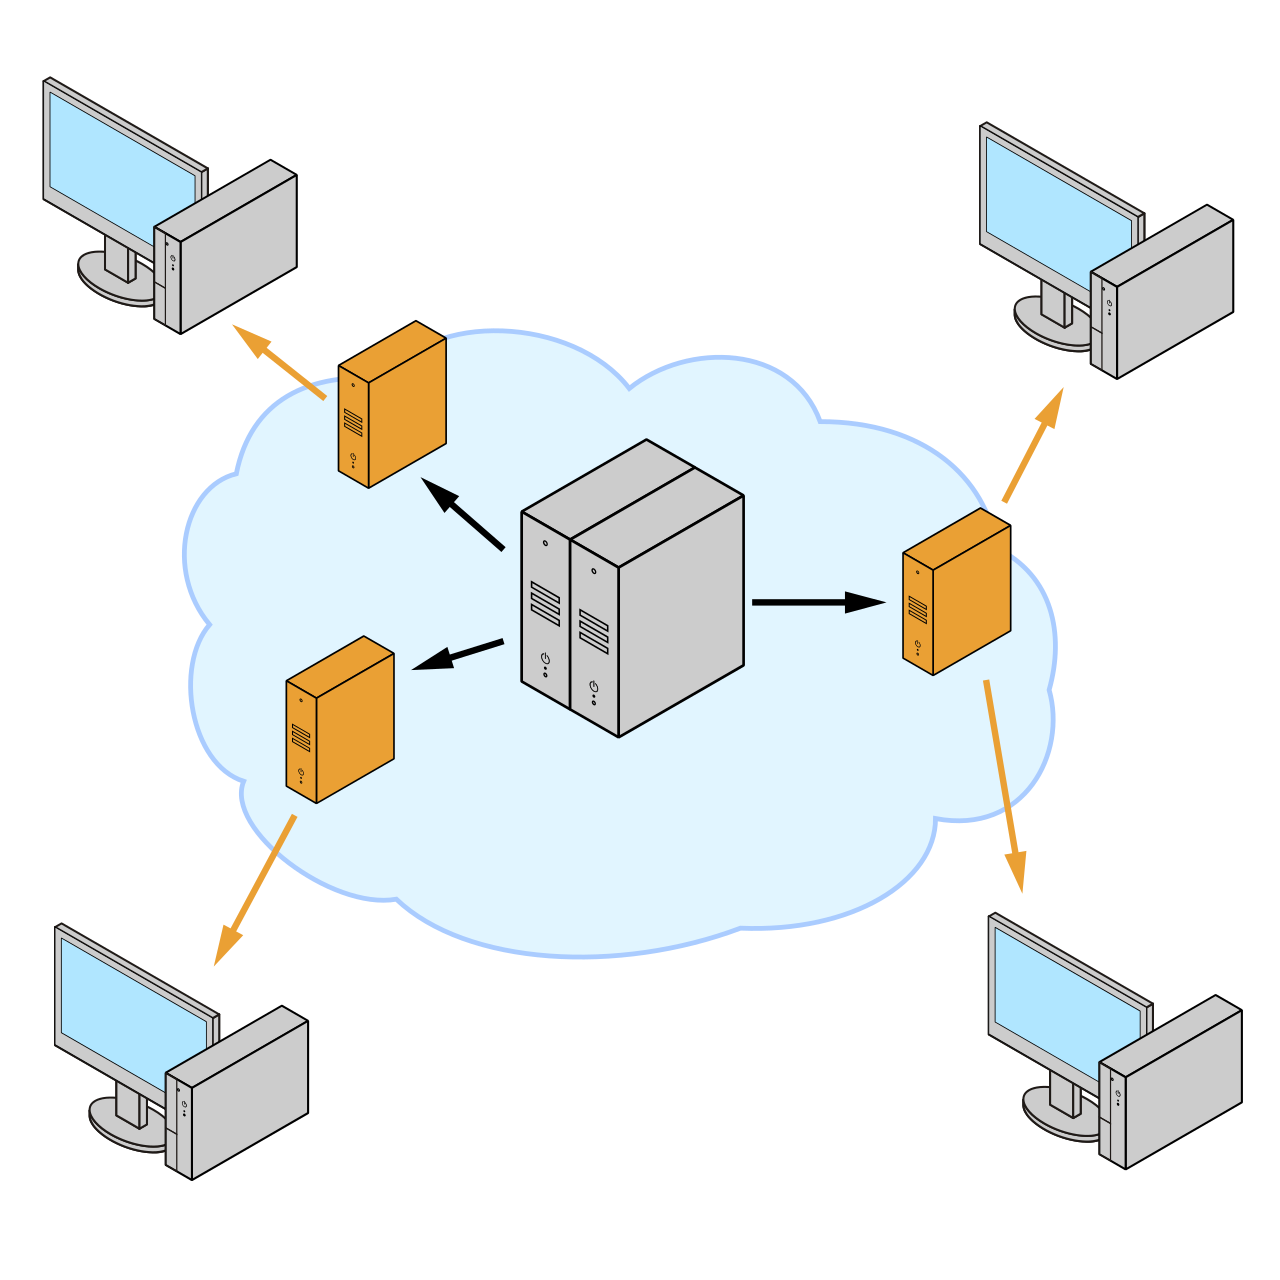
Gambar: Topologi CDN dengan satu origin server dan beberapa edge server yang melayani klien terdekat — Sumber: Wikimedia Commons, lisensi CC BY-SA 4.0, karya Avelludo
We akan menyiapkan empat komponen: bucket privat sebagai origin, distribusi CloudFront dengan OAC, Response Headers Policy untuk header keamanan, dan pipeline invalidasi dari GitHub Actions. Urutan pembuatannya mengikuti dependensi tersebut.
Menyiapkan Bucket S3 Privat dan Origin Access Control
Pilih region yang dekat dengan mayoritas pengguna. ap-southeast-1 (Singapura) adalah pilihan umum untuk audiens Indonesia. Nama bucket harus unik secara global, jadi sertakan nama domain atau nama proyek di dalamnya.
Biarkan Block Public Access aktif pada keempat opsinya. OAC tidak membutuhkan bucket publik. OAC juga tidak memakai Origin Access Identity lama, jadi tidak ada canonical user yang perlu didaftarkan ke bucket policy. Konfigurasi OAC terdiri dari tiga nilai: SigningProtocol bernilai sigv4, SigningBehavior bernilai always, dan tipe origin s3.
Bucket policy mengikat izin baca ke satu distribusi. Principal yang diizinkan hanya cloudfront.amazonaws.com, dengan kondisi AWS:SourceArn menunjuk ARN distribusi. Tanpa kondisi tersebut, semua distribusi CloudFront di akun yang sama dapat membaca bucket.
BUCKET="rumahcoding-site-prod"
REGION="ap-southeast-1"

aws s3api create-bucket \
  --bucket "$BUCKET" \
  --region "$REGION" \
  --create-bucket-configuration LocationConstraint="$REGION"

aws s3api put-public-access-block \
  --bucket "$BUCKET" \
  --public-access-block-configuration BlockPublicAcls=true,IgnorePublicAcls=true,BlockPublicPolicy=true,RestrictPublicBuckets=true

aws s3api put-bucket-versioning \
  --bucket "$BUCKET" \
  --versioning-configuration Status=Enabled

OAC_ID=$(aws cloudfront create-origin-access-control \
  --origin-access-control-config Name=site-oac,SigningProtocol=sigv4,SigningBehavior=always,OriginAccessControlOriginType=s3 \
  --query "OriginAccessControl.Id" --output text)

ACCOUNT_ID=$(aws sts get-caller-identity --query Account --output text)
DIST_ID="E2EXAMPLE12345"  # diisi setelah distribusi dibuat

aws s3api put-bucket-policy \
  --bucket "$BUCKET" \
  --policy "{
    \"Version\": \"2012-10-17\",
    \"Statement\": [{
      \"Sid\": \"AllowCloudFrontServicePrincipal\",
      \"Effect\": \"Allow\",
      \"Principal\": {\"Service\": \"cloudfront.amazonaws.com\"},
      \"Action\": \"s3:GetObject\",
      \"Resource\": \"arn:aws:s3:::${BUCKET}/*\",
      \"Condition\": {\"StringEquals\": {\"AWS:SourceArn\": \"arn:aws:cloudfront::${ACCOUNT_ID}:distribution/${DIST_ID}\"}}
    }]
  }"
We mengharapkan $OAC_ID berisi ID berawalan E, dan perintah policy selesai tanpa error. Versioning menjaga objek lama tetap dapat dipulihkan. Jalankan perintah put-bucket-policy setelah distribusi dibuat, karena $DIST_ID baru tersedia di tahap berikutnya.
SigningBehavior=always wajib dipakai. Nilai never membuat bucket privat menolak request dengan 403.
Membuat Distribusi CloudFront dengan Custom Error Response
Distribusi didefinisikan sebagai satu dokumen DistributionConfig. Bagian Origins memuat domain bucket dan OriginAccessControlId. S3OriginConfig tetap ada, tetapi OriginAccessIdentity dibiarkan kosong karena kita memakai OAC, bukan OAI.
DefaultRootObject bernilai index.html. Objek ini melayani request ke path / tanpa perlu menulis nama file. DefaultCacheBehavior mengikat origin, protokol viewer redirect-to-https, dan satu CachePolicyId.
Python Fundamentals
Master the fundamentals of Python through hands-on, real-world projects. Designe...
CustomErrorResponses menangani objek yang tidak ada. Bucket privat tidak mengizinkan ListBucket, sehingga S3 membalas 403 untuk path yang tidak ditemukan. Kedua kode error dipetakan ke /404.html dengan ResponseCode 404 agar pengunjung melihat halaman sendiri, bukan XML mentah dari S3. ErrorCachingMinTTL diset 60 detik supaya halaman error tidak tersimpan lama di edge.
cat > distribution.json <<EOF
{
  "CallerReference": "site-$(date +%s)",
  "Comment": "static site rumahcoding",
  "DefaultRootObject": "index.html",
  "Origins": {
    "Quantity": 1,
    "Items": [{
      "Id": "s3-site-origin",
      "DomainName": "${BUCKET}.s3.${REGION}.amazonaws.com",
      "OriginAccessControlId": "${OAC_ID}",
      "S3OriginConfig": {"OriginAccessIdentity": ""}
    }]
  },
  "DefaultCacheBehavior": {
    "TargetOriginId": "s3-site-origin",
    "ViewerProtocolPolicy": "redirect-to-https",
    "CachePolicyId": "658327ea-f89d-4fab-a63d-7e88639e58f6",
    "Compress": true,
    "AllowedMethods": {
      "Quantity": 2,
      "Items": ["GET", "HEAD"],
      "CachedMethods": {"Quantity": 2, "Items": ["GET", "HEAD"]}
    }
  },
  "CustomErrorResponses": {
    "Quantity": 2,
    "Items": [
      {"ErrorCode": 403, "ResponsePagePath": "/404.html", "ResponseCode": "404", "ErrorCachingMinTTL": 60},
      {"ErrorCode": 404, "ResponsePagePath": "/404.html", "ResponseCode": "404", "ErrorCachingMinTTL": 60}
    ]
  },
  "HttpVersion": "http2and3",
  "PriceClass": "PriceClass_100",
  "Enabled": true,
  "ViewerCertificate": {"CloudFrontDefaultCertificate": true}
}
EOF

aws cloudfront create-distribution \
  --distribution-config file://distribution.json \
  --query "Distribution.{Id:Id,Domain:DomainName,Status:Status}"
We mengharapkan output berupa Id distribusi, DomainName berbentuk dxxxx.cloudfront.net, dan status InProgress. Status berubah menjadi Deployed setelah 5 sampai 15 menit. PriceClass_100 membatasi edge ke tiga kawasan dengan harga terendah. HttpVersion http2and3 mengaktifkan HTTP/2 dan HTTP/3 tanpa biaya tambahan.
Mengatur Perilaku Cache dengan Cache Policy dan Response Headers Policy
Header Cache-Control ditentukan per jenis aset. HTML memakai no-cache, sehingga browser selalu memvalidasi ulang ke edge sebelum memakai salinan lokal. Aset dengan hash di nama file memakai public, max-age=31536000, immutable. Pola nama seperti app.9f2c1a.js berubah setiap kali isinya berubah, sehingga browser tidak perlu memeriksa ulang file lama.
AllowedMethods dan CachedMethods cukup berisi GET dan HEAD. Metode lain tidak relevan untuk file statis, termasuk OPTIONS.
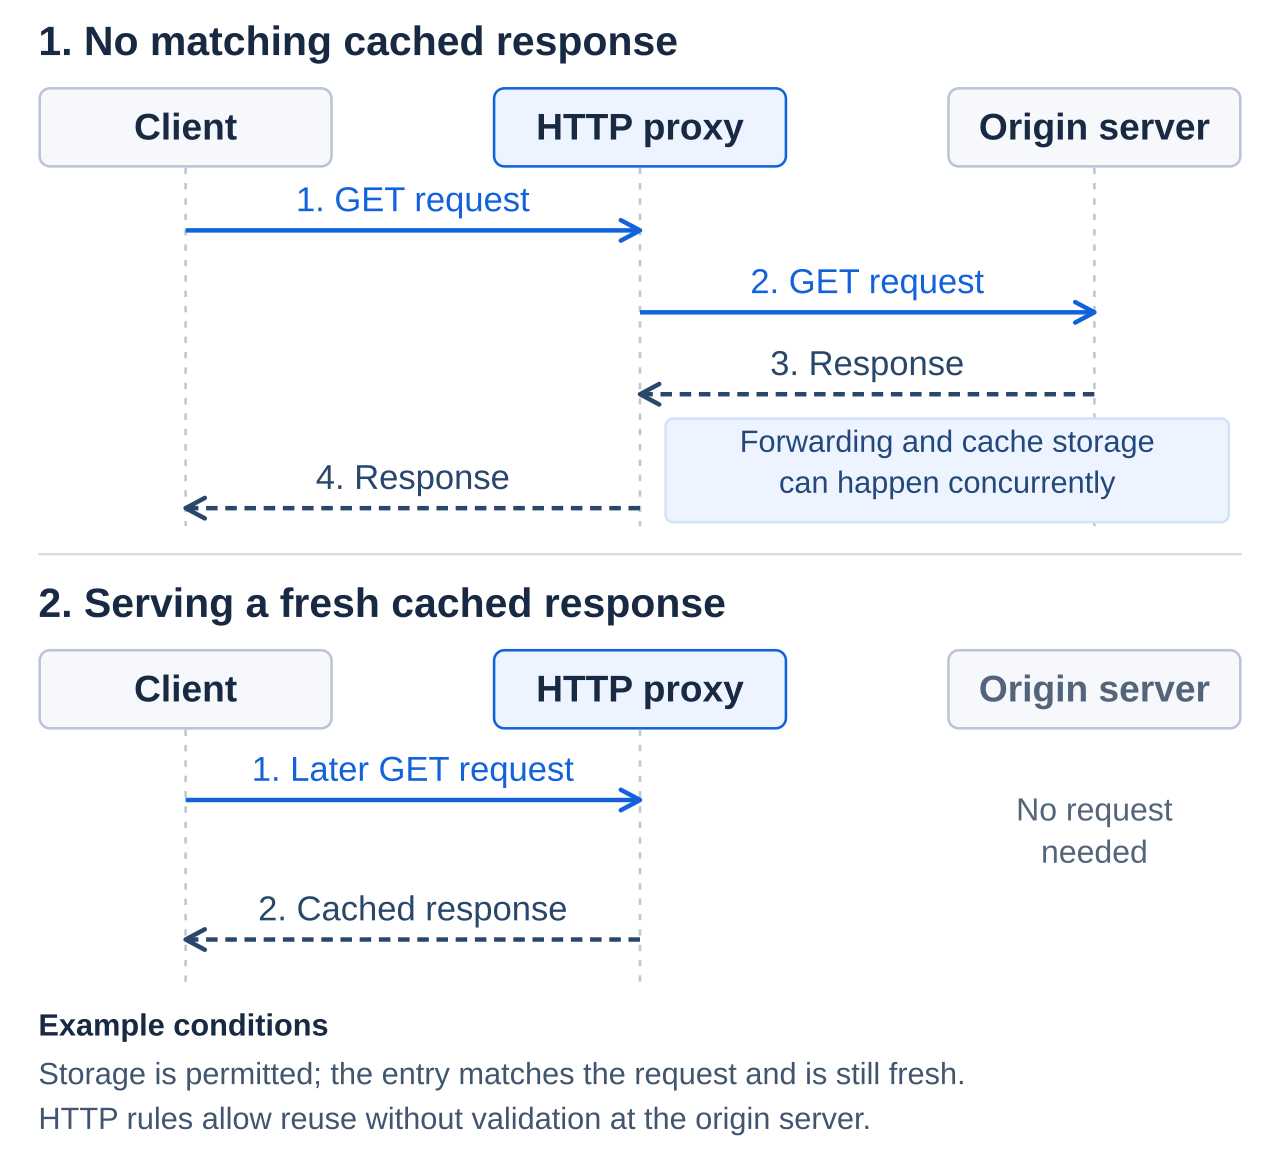
Gambar: Alur cache miss yang diteruskan ke origin server dan alur cache hit yang dilayani langsung dari proxy — Sumber: Wikimedia Commons, lisensi CC BY-SA 4.0, karya CharlyBorkly
Pass pertama mengunggah semua aset non-HTML dengan immutable. Pass kedua hanya mengunggah HTML dengan no-cache. Dua perintah terpisah diperlukan karena Cache-Control ditetapkan saat objek diunggah.
aws s3 sync dist/ "s3://$BUCKET" \
  --delete \
  --exclude "*.html" \
  --cache-control "public, max-age=31536000, immutable"

aws s3 sync dist/ "s3://$BUCKET" \
  --exclude "*" --include "*.html" \
  --cache-control "no-cache" \
  --content-type "text/html; charset=utf-8"
Cache policy mengatur batas nilai header tersebut. Kebijakan terkelola CachingOptimized memakai MinimumTTL 1 detik dan DefaultTTL 86400 detik. max-age dari origin dipakai selama berada di antara kedua batas itu. Nilai no-cache pada HTML dipotong menjadi 1 detik, jadi bila We membutuhkan revalidasi ketat, buat cache policy khusus dengan MinimumTTL 0 lalu pasang di DefaultCacheBehavior.
Response Headers Policy menambahkan header yang tidak berasal dari file: Strict-Transport-Security, X-Content-Type-Options, dan Referrer-Policy. Cache-Control menempel pada objek lewat s3 sync. Header keamanan menempel pada respons lewat policy CloudFront.
Otomatisasi Deploy dan Invalidasi Cache di GitHub Actions
Workflow menjalankan urutan tetap: checkout, install, build, ambil kredensial, upload aset, upload HTML, lalu invalidasi. aws-actions/configure-aws-credentials memakai role-to-assume dengan id-token: write. GitHub menerbitkan token OIDC, dan AWS menukarnya menjadi kredensial sementara yang berlaku kurang dari satu jam.
Pendekatan OIDC menghapus access key dari repository. Tidak ada secret jangka panjang yang bisa bocor lewat log atau fork. Trust policy role membatasi sub ke repository dan branch tertentu, misalnya repo:organisasi/repo:ref:refs/heads/main.
Invalidasi dijalankan setelah upload selesai. Setiap akun mendapat 1000 path gratis per bulan. Path /* dihitung sebagai satu path, tetapi menghapus seluruh cache sekaligus. Karena HTML sudah memakai no-cache, cukup invalidasi /index.html dan /404.html, lalu biarkan aset ber-hash diganti lewat nama file baru.
name: deploy-site

on:
  push:
    branches: [main]

permissions:
  id-token: write
  contents: read

jobs:
  deploy:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4

      - uses: actions/setup-node@v4
        with:
          node-version: 20
          cache: npm

      - run: npm ci && npm run build

      - uses: aws-actions/configure-aws-credentials@v4
        with:
          role-to-assume: arn:aws:iam::123456789012:role/github-actions-deploy
          aws-region: ap-southeast-1

      - name: Upload hashed assets
        run: |
          aws s3 sync dist/ s3://rumahcoding-site-prod \
            --delete \
            --exclude "*.html" \
            --cache-control "public, max-age=31536000, immutable"

      - name: Upload HTML
        run: |
          aws s3 sync dist/ s3://rumahcoding-site-prod \
            --exclude "*" --include "*.html" \
            --cache-control "no-cache" \
            --content-type "text/html; charset=utf-8"

      - name: Invalidate cache
        run: |
          INVALIDATION_ID=$(aws cloudfront create-invalidation \
            --distribution-id E2EXAMPLE12345 \
            --paths "/index.html" "/404.html" \
            --query "Invalidation.Id" --output text)
          echo "Invalidation ID: $INVALIDATION_ID"
--delete pada pass aset menghapus file lama yang tidak lagi dihasilkan build, sementara file HTML yang dikecualikan tetap aman. Aset diunggah lebih dulu agar HTML baru tidak pernah menunjuk file yang belum ada. We mengharapkan output berupa baris Invalidation ID: I... di akhir job.
Role IAM untuk workflow hanya butuh s3:PutObject, s3:DeleteObject, s3:ListBucket, dan cloudfront:CreateInvalidation pada resource yang dipakai.
Verifikasi Distribusi dan Membaca Status Cache
Jangan menguji domain CloudFront sebelum status distribusi Deployed. Penyebaran ke seluruh edge berjalan bertahap, dan request terlalu awal bisa mendapat 403 dari konfigurasi yang belum lengkap.
Invalidasi juga punya status sendiri. Nilai Completed menandakan seluruh edge sudah membuang salinan lama. Perintah berikut membaca status tersebut, lalu memeriksa header respons dari dua jenis objek.
aws cloudfront get-invalidation \
  --distribution-id E2EXAMPLE12345 \
  --id I2EXAMPLE98765 \
  --query "Invalidation.Status" --output text

curl -sI https://d111111abcdef8.cloudfront.net/index.html \
  | grep -Ei "^(HTTP|x-cache|age|cache-control)"

curl -sI https://d111111abcdef8.cloudfront.net/_astro/app.9f2c1a.js \
  | grep -Ei "^(HTTP|x-cache|cache-control)"
We mengharapkan output Completed, lalu x-cache: Hit from cloudfront dengan age yang bertambah pada request kedua. Nilai age adalah jumlah detik objek berada di edge. cache-control: no-cache harus muncul pada HTML, dan max-age=31536000, immutable pada aset ber-hash. Miss from cloudfront berarti objek belum tersimpan di edge.
Metrik Requests, BytesDownloaded, dan 4xxErrorRate tersedia di CloudWatch tanpa konfigurasi tambahan. Pantau 4xxErrorRate setelah setiap deploy. Lonjakan angka itu biasanya berarti ada path aset yang salah atau file gagal terunggah.
Ingin mempraktikkan deploy static site end-to-end dengan pipeline CI/CD? Ikuti kelas Cloud Computing di Rumah Coding, dan bangun alur build, upload, serta invalidasi cache untuk domain Anda sendiri.
Kursus Terkait
Python Fundamentals
Master the fundamentals of Python through hands-on, real-world projects. Designed for absolute beginners, this course takes you from writing your first line of code to building a fully functional application. By the end of this course, you will have a solid grasp of core programming concepts, data structures, and file management, laying a strong foundation for future studies in Data Science, Web Development, or Automation.
Personal Finance Tracker & Analyzer (CLI)
- Interactive Main Menu: A continuous loop menu allowing users to choose between adding records, viewing summaries, or exiting the app.
- Transaction Logging: Users can input transaction types (Income/Expense), amounts, categories (e.g., Food, Salary, Transport), and descriptions.
- Robust Input Validation: Utilizes try-except blocks to prevent the program from crashing if a user accidentally types letters instead of numbers for financial amounts.
LLM Bootcamp
This project-based bootcamp is designed for beginners to dive practically into the world of Large Language Models (LLMs). Through hands-on building, you will learn how to interact with top-tier AI APIs, master prompt engineering, orchestrate complex workflows using LangChain, and implement Retrieval-Augmented Generation (RAG) to query your own documents. By the end of this course, you will have the skills to build, test, and deploy a fully functional, custom AI web application.
Domain-Specific AI Knowledge Assistant
- Dynamic Document Processing: A sidebar interface allowing users to upload new PDF or TXT files, which the app automatically chunks, embeds, and stores in the vector database.
- Context-Aware Chat UI: A modern chat interface built with Streamlit that maintains conversation history, allowing users to ask follow-up questions naturally.
- Strict Guardrails (Anti-Hallucination): System instructions designed so the AI politely declines to answer questions that fall outside the context of the uploaded documents.